
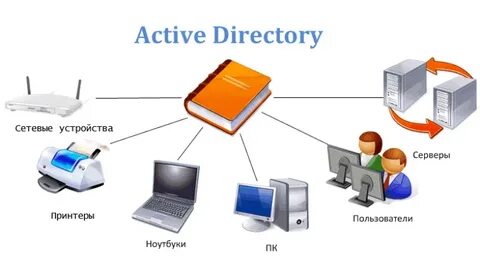
В любой компании, где есть десятки, а то и тысячи учетных записей, устройств и приложений, рано или поздно возникает одна и та же проблема: кто, к чему и на каком основании имеет доступ. Именно здесь на первый план выходит управление службой каталогов. Это не просто настройка серверов и групп пользователей, а выстраивание понятной системы, в которой учетные записи, права и политики работают согласованно.
Если этим процессом заняться формально, организация быстро сталкивается с дублирующимися аккаунтами, забытыми правами доступа и путаницей в ролях. Если подойти вдумчиво, служба каталогов становится тихим, но очень важным механизмом, который поддерживает безопасность и дисциплину во всей ИТ-среде.
Что скрывается за службой каталогов
Служба каталогов хранит сведения о пользователях, группах, компьютерах, принтерах, сервисах и правилах доступа. Проще говоря, это централизованный справочник цифровой инфраструктуры, где каждая сущность имеет свое место и свои полномочия. Благодаря этому администраторы не настраивают доступ вручную на каждом ресурсе отдельно.
Когда каталог устроен грамотно, сотрудник получает нужные права быстро, а при увольнении его доступы так же быстро закрываются. Это снижает нагрузку на ИТ-отдел и уменьшает риск ошибок. В повседневной работе такая система заметна меньше всего, и именно в этом ее сила.
Почему порядок здесь важнее, чем кажется
На первый взгляд может показаться, что управление службой каталогов сводится к созданию учетных записей и групп. Но на практике от него зависит очень многое: безопасность данных, удобство работы сотрудников и скорость администрирования. Один неверно выданный доступ способен открыть путь к конфиденциальным документам или внутренним сервисам.
Особенно чувствительной эта тема становится в компаниях с активным наймом, частыми изменениями в структуре и удаленной работой. Чем быстрее меняется состав команды, тем выше вероятность накопить технический долг в виде лишних прав, неактуальных учеток и хаотичных групп. Исправлять это потом куда сложнее, чем поддерживать порядок с самого начала.
Основные принципы, на которых держится система
Хорошая служба каталогов не живет по принципу “как-нибудь работает, и ладно”. У нее должны быть четкие правила: кто создает учетные записи, кто утверждает доступ, как оформляются группы и когда пересматриваются права. Без этого любая автоматизация превращается в источник путаницы.
В моей практике особенно заметна разница между компаниями, где все держится на нескольких “незаменимых” администраторах, и теми, где процессы документированы. В первом случае любое отсутствие сотрудника тормозит работу. Во втором изменения проходят спокойно, потому что у команды есть понятная схема действий.
Что стоит держать под контролем
- структуру организационных подразделений;
- правила именования учетных записей и групп;
- жизненный цикл пользователя от приема до увольнения;
- периодическую проверку прав доступа;
- резервное копирование и восстановление каталога.
Эти вещи кажутся очевидными, но именно они чаще всего остаются без внимания. Когда правила не закреплены, каждый администратор начинает действовать по-своему. В итоге каталог теряет логичность, а разбирать накопившиеся несоответствия приходится неделями.
Типичные ошибки, которые дорого обходятся
Одна из самых частых проблем — выдача прав “с запасом”. Сотруднику дают больше доступа, чем нужно, просто чтобы не тратить время на уточнения. На короткой дистанции это удобно, но потом такие лишние полномочия остаются месяцами и создают угрозу для данных.
Еще одна ошибка — отсутствие единых стандартов именования. Когда группы называются по-разному, а учетные записи создаются без четкой логики, поиск нужного объекта превращается в расследование. Особенно тяжело это в крупных организациях, где каталогом пользуются сразу несколько администраторов.
Сравнение аккуратного и хаотичного подхода
| Параметр | Порядок | Хаос |
|---|---|---|
| Создание учетных записей | По регламенту | По ситуации |
| Назначение прав | По ролям и заявкам | Ручным способом без контроля |
| Проверка доступов | Регулярно | Только при инциденте |
| Поддержка | Прозрачная и повторяемая | Зависит от конкретного человека |
Такое сравнение хорошо показывает, почему в этой области нельзя полагаться на импровизацию. Каталог либо помогает бизнесу работать спокойно, либо незаметно копит проблемы. И чем дольше откладывать наведение порядка, тем дороже обходится каждый следующий шаг.
Автоматизация как способ не утонуть в рутине
Когда пользователей становится много, ручное администрирование быстро перестает справляться. Здесь особенно полезны сценарии автоматического создания учетных записей, назначения типовых прав и отключения доступов при увольнении. Это экономит время и уменьшает число ошибок, которые человек неизбежно допускает при повторяющихся операциях.
Но автоматизация имеет смысл только тогда, когда процессы уже продуманы. Если попытаться автоматизировать беспорядок, он просто начнет воспроизводиться быстрее. Поэтому сначала нужен четкий регламент, а уже потом инструменты, которые его поддерживают.
Безопасность и контроль доступа
Служба каталогов тесно связана с безопасностью, и это нельзя воспринимать как формальность. Важно регулярно пересматривать группы, проверять неактуальные учетные записи, следить за привилегированными доступами и ограничивать права по принципу минимально необходимого уровня. Такой подход снижает вероятность утечки данных и внутренних инцидентов.
Отдельное внимание стоит уделять административным учетным записям. Их нужно защищать сильнее обычных, использовать для них отдельные правила и по возможности минимизировать число людей, которые ими распоряжаются. Иначе каталог становится слабым звеном всей инфраструктуры.
Документация и человеческий фактор
Даже самая надежная система не спасет, если ее поддерживают на памяти и привычке. Документация нужна не ради формальности, а чтобы любой ответственный специалист понимал, как устроены группы, политики, доверия и процедуры восстановления. Это особенно важно в командах, где есть сменяемость сотрудников.
Я не раз видел, как хорошая документация буквально выручала в критический момент. Когда администратор внезапно недоступен, а нужно срочно восстановить доступ или отключить учетную запись, понятная схема действий экономит часы. В таких ситуациях ценится не красота диаграмм, а ясность и точность описания.
На что смотреть в первую очередь при наведении порядка
Если в компании только начинают выстраивать управление службой каталогов, не стоит хвататься сразу за все. Сначала нужно понять, какие учетные записи действительно нужны, кто отвечает за выдачу прав и как устроены жизненные циклы сотрудников. После этого можно переходить к структуре групп, шаблонам доступа и автоматизации.
Хороший результат обычно дает простой и последовательный подход. Сначала инвентаризация, потом стандартизация, затем контроль и только после этого расширение функций. Такой путь не самый эффектный, зато он рабочий. А в инфраструктуре это обычно и есть главный критерий успеха.
Когда каталог настроен с умом, он перестает быть головной болью и становится опорой всей цифровой среды. Пользователи получают доступ быстрее, администраторы меньше занимаются рутиной, а безопасность становится заметно крепче. Именно в этом и заключается ценность системы, которая внешне выглядит незаметной, но на деле держит на себе очень многое.